Mac 上终于能跑虚拟 iPhone,但 vphone-cli 不是普通模拟器
开源项目 vphone-cli 利用 Apple 的 Virtualization.framework 和 Private Cloud Compute 研究虚拟机基础设施,在 Apple Silicon Mac 上启动接近真实 iPhone 系统的软件环境。它支持 IPSW 准备、固件补丁、DFU 恢复、定制系统安装、
作者:林岚|OC 开发者生态编辑
开源项目 vphone-cli 利用 Apple 的 Virtualization.framework 和 Private Cloud Compute 研究虚拟机基础设施,在 Apple Silicon Mac 上启动接近真实 iPhone 系统的软件环境。它支持 IPSW 准备、固件补丁、DFU 恢复、定制系统安装、虚拟机克隆以及 SSH、VNC 连接。
一句话结论:vphone-cli 给 iOS 安全研究带来了比模拟器更接近真实系统的实验环境,但它要求放宽 Mac 和 iOS 的多层安全机制,不适合被包装成普通开发者的一键测试工具。
Xcode 模拟器主要模拟 iOS 用户空间和应用框架,运行的是为 Mac 架构准备的系统组件,并不完整复制 iPhone 启动链、固件和硬件安全环境。vphone-cli 则处理 iPhone 与 cloudOS 的 IPSW,经过补丁、恢复和首次启动流程,把一个更完整的移动系统作为虚拟机运行。
这使它更适合研究系统服务、越狱机制、启动链和某些只能在接近真机环境中出现的问题。项目还提供五种补丁变体,从尽量保留 iOS 缓解措施,到放宽 AMFI、SSV、Img4、TXM 等更多限制。补丁越多,研究自由度越高,环境与真实用户设备的安全状态也越远。
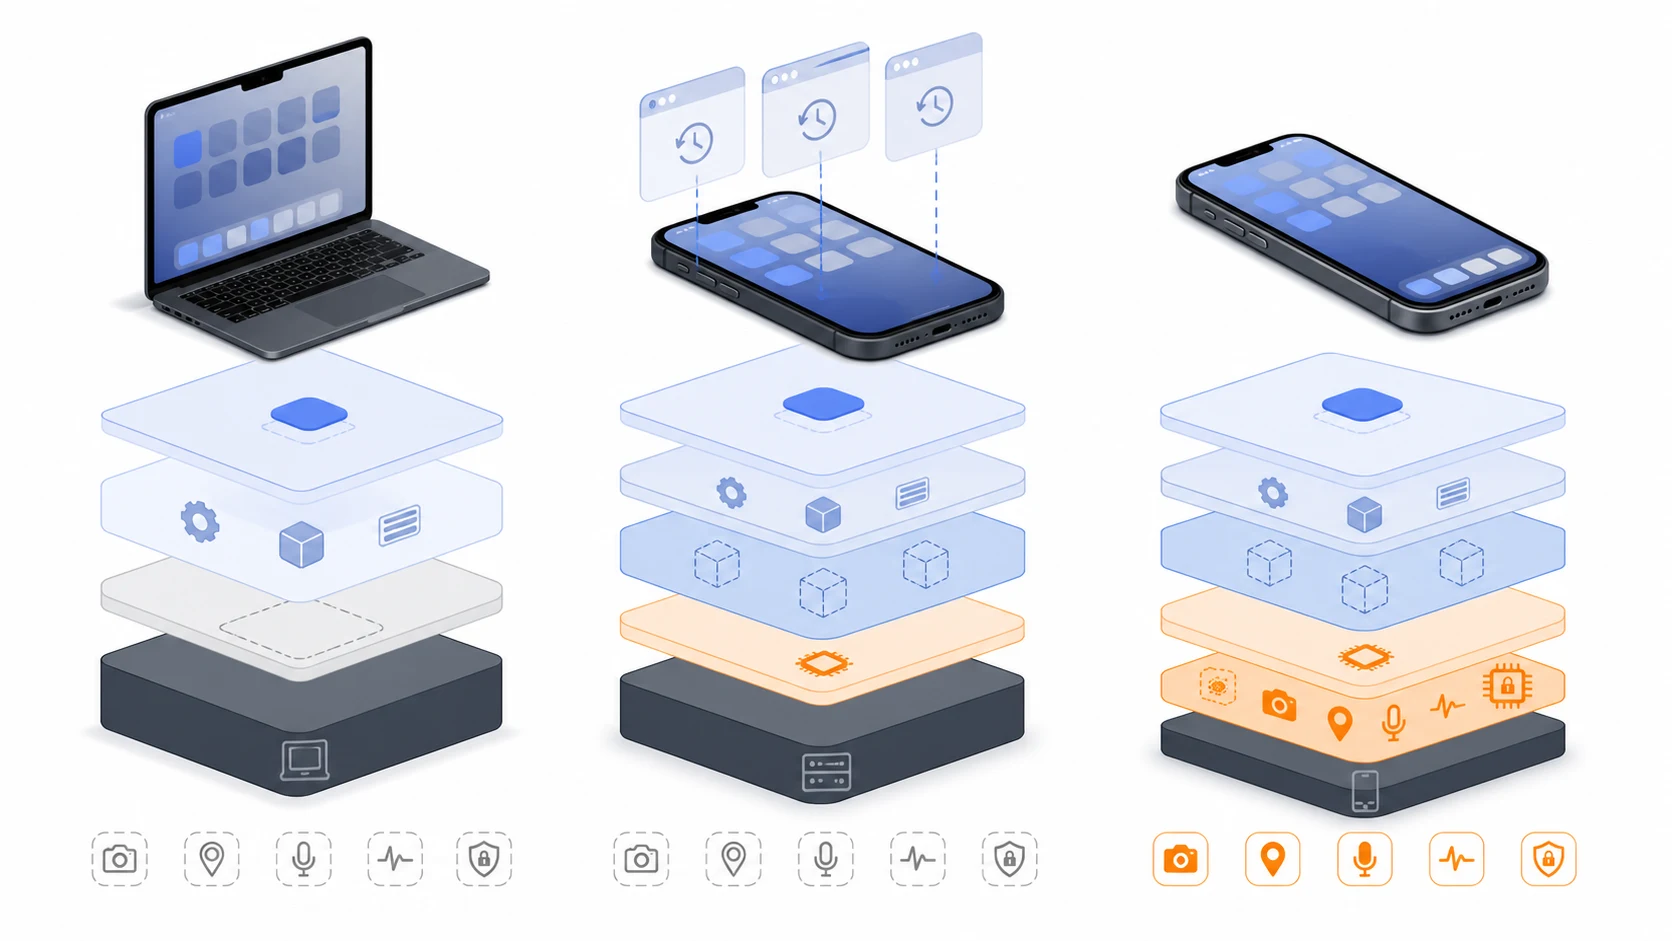
安装前提同样不轻。项目要求 macOS 15 或更高版本、Apple Silicon、Xcode 和 iOS SDK;为使用私有虚拟化权限,还需要关闭或放宽 SIP、AMFI 等宿主机保护。Mac 如果本身运行在虚拟机中,也无法嵌套启动该环境。项目 README 还列出了系统应用安装、区域监管检查和部分 Mach port 保护导致的崩溃问题。
因此,它目前不能替代开发团队的真机测试。虚拟机无法完整复制基带、Secure Enclave、摄像头、传感器、功耗和真实网络条件;经过安全补丁的系统也可能掩盖正式设备上的限制。它更像一台可重复创建、可快照和可检查的研究设备。
对安全团队而言,这种可复制性很有价值。研究者可以保存特定固件、克隆状态、自动执行恢复过程,在破坏系统后快速重建环境。过去需要准备多台可越狱旧设备的实验,现在可能有一部分能转移到 Mac 上。但处理 Apple 固件、私有权限和安全绕过也意味着法律、许可与企业设备安全政策需要单独评估。
关键事实
- 项目:Lakr233/vphone-cli
- 宿主要求:Apple Silicon、macOS 15+、Xcode 与 iOS SDK
- 能力:IPSW 处理、启动链补丁、DFU 恢复、虚拟机管理、SSH/VNC
- 关键风险:需要放宽 SIP/AMFI,虚拟硬件与安全状态不等同于真实 iPhone
OC 判断
vphone-cli 的突破不在于“Mac 上出现一个 iPhone 窗口”,而在于研究者终于能把更完整的 iOS 系统纳入可复制的虚拟机工作流。它会改善安全研究和系统级自动化,但距离稳定、受支持、能用于 App 发布验收的官方测试环境仍很远。
为什么重要
- 对开发者:系统级问题多了一个可重复实验环境,但 App 兼容性仍要回到真机验证。
- 对安全研究者:快照、克隆和固件切换可以明显降低设备准备成本。
- 对普通用户:不要在日常主力 Mac 上为尝鲜关闭核心安全保护。
评论
围绕这篇文章补充信息、提出问题或分享观察。