Qubes 的 Dom0 漏洞藏在错误提示里,隔离系统最怕信任回流
Qubes OS 发布 QSB-118 安全公告,修复一条可把恶意虚拟机输入带入 Dom0 的命令注入路径。攻击条件并非远程无交互:用户需要从 Dom0 主动向已被攻陷的 qube 执行 qvm-copy-to-vm,随后处理攻击者构造的错误反馈。但一旦条件满足,恶意 qube 可在系统最高信任域执行任意命令。
作者:韩启明|OC 政策与安全编辑
Qubes OS 发布 QSB-118 安全公告,修复一条可把恶意虚拟机输入带入 Dom0 的命令注入路径。攻击条件并非远程无交互:用户需要从 Dom0 主动向已被攻陷的 qube 执行 qvm-copy-to-vm,随后处理攻击者构造的错误反馈。但一旦条件满足,恶意 qube 可在系统最高信任域执行任意命令。
一句话结论:漏洞不是虚拟机隔离本身突然失效,而是低信任域控制的文本被送回 Dom0,并在错误提示流程里经过 shell;对隔离系统而言,确认窗口也是数据接口,不能因为有人点击就自动变可信。
Qubes 的核心设计是把日常活动拆到不同虚拟机,Dom0 只负责管理界面和设备,不运行普通网络应用。这样即使浏览器 qube 被攻陷,攻击者也不应越过边界控制整台系统。QSB-118 的危险正是触达了这条最高边界。
公告描述的流程发生在复制失败时。目标 qube 可以返回精心构造的错误内容,管理端为了向用户显示提示而处理该内容。相关代码对引号和参数边界处理不当,使攻击者输入有机会变成命令。后续修复还在调用图形错误对话框前主动丢弃有效 root 权限,减少类似显示路径再次成为提权媒介的风险。
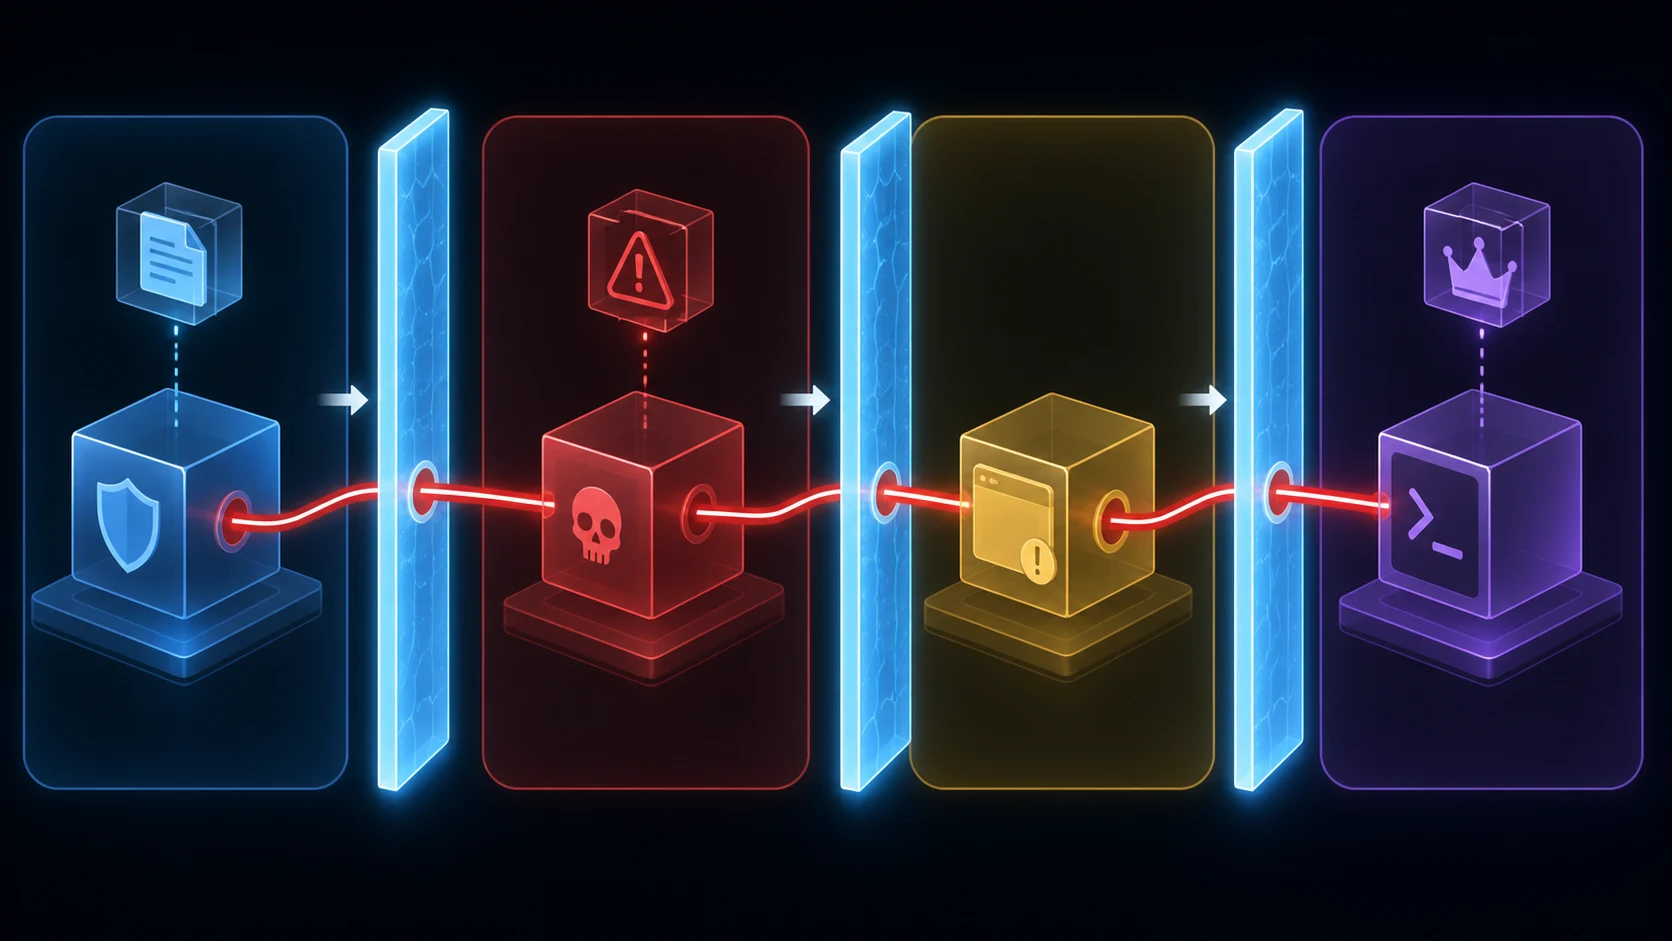
“需要用户主动复制”不应被误解为低风险。安全系统经常允许跨域操作,但依靠确认和明确方向控制风险。用户发起从 Dom0 到某个 qube 的复制,只代表同意传输选定文件,并不代表同意让目标 qube 的返回字符串以 root 身份执行。授权必须限定到动作本身,不能沿错误处理链条无限扩张。
Qubes 表示所有发行版本都受影响。当前公告列出的修复包是 Qubes 4.3 Dom0 中的 qubes-core-dom0-linux 4.3.22;公告发布时,该包将经过 security-testing 后进入稳定仓库。用户应通过 Qubes Update 工具或等价命令安装,而不是在 Dom0 中打开浏览器手工下载未知文件。
这个事件对普通桌面系统也有启发。应用常把来自服务器、插件或沙箱进程的错误字符串直接送进通知、日志和辅助命令。错误路径测试少、权限却可能更高。输入验证不能只覆盖“成功返回的数据”,对话框标题、文件名、日志字段和诊断命令同样属于攻击面。
关键事实
- 攻击要求用户从 Dom0 向恶意 qube 发起
qvm-copy-to-vm,不是无交互远程接管。 - 恶意 qube 可通过构造错误反馈触发 Dom0 命令注入。
- Qubes 4.3 的修复包为
qubes-core-dom0-linux4.3.22;所有 Qubes 发行版本被公告列为受影响。
OC 判断
隔离系统的价值不在于永远没有漏洞,而在于把跨边界通道压到足够少并快速修补。QSB-118 暴露的是典型“信任回流”:高信任域向外发出动作后,又把低信任域的解释带回来执行。未来审计不仅要列出谁能调用 Dom0,还要逐项检查 Dom0 会解析谁返回的内容。
为什么重要
- 对 Qubes 用户:尽快安装官方更新,并避免把 Dom0 用作普通工作环境。
- 对安全工程师:错误提示、日志和确认框也是跨信任域协议的一部分。
- 对桌面平台:用户确认必须绑定到具体动作,不能为返回数据附带执行权。


评论
围绕这篇文章补充信息、提出问题或分享观察。