Swift 6.4 发布,跨平台构建终于走到同一条生产线上
Swift 官方公告宣布,Swift 6.4 于 9 月 15 日发布。Swift Package Manager 改用 Swift Build 作为默认构建平台,Subprocess 到达 1.0,跨语言互操作和 WebAssembly 支持也有更新。这一版的主线,是让 Swift 在不同平台上更像同一套可以维护的工
作者:林岚|OC 开发者生态编辑
Swift 官方公告宣布,Swift 6.4 于 9 月 15 日发布。Swift Package Manager 改用 Swift Build 作为默认构建平台,Subprocess 到达 1.0,跨语言互操作和 WebAssembly 支持也有更新。这一版的主线,是让 Swift 在不同平台上更像同一套可以维护的工具链。
一句话结论:跨平台的难点不只是代码能编译,而是构建、调试、依赖和失败清理能否保持一致。
同一种语言,过去未必是同一种构建体验
一个库在开发者的 Mac 上通过测试,不代表它在 Linux 持续集成环境或 Windows 用户机器上拥有相同的构建路径。差异可能来自工具版本、依赖解析,也可能来自底层构建系统。
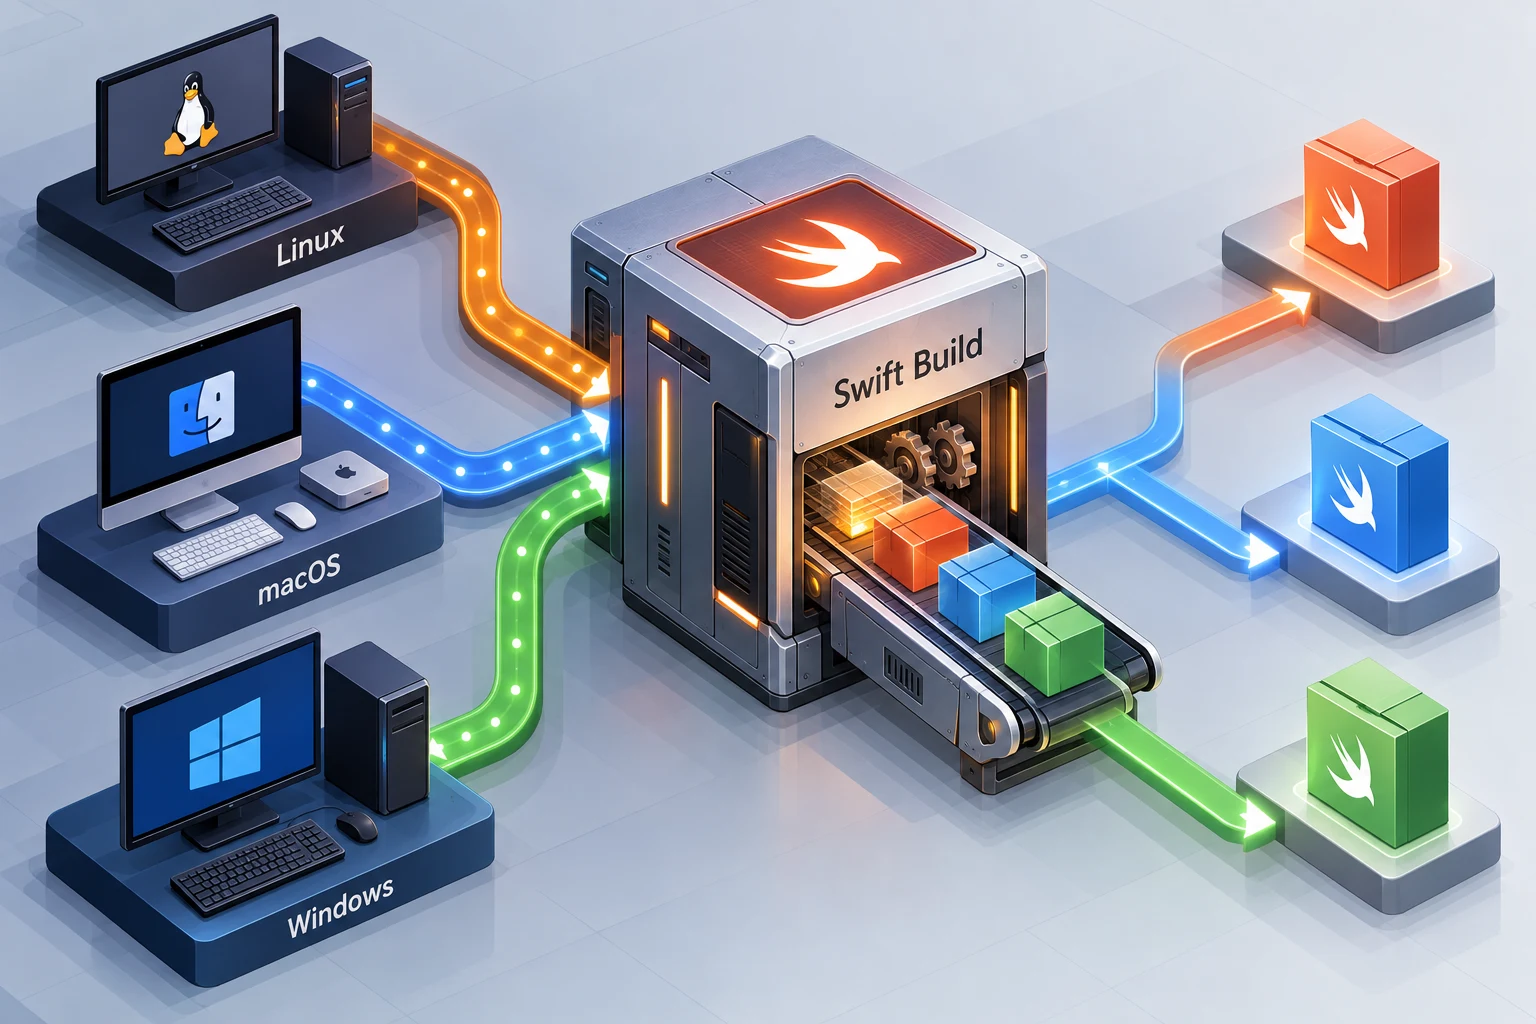
SwiftPM 默认采用 Swift Build 的意义,在于减少这些路径之间的分叉。对维护者来说,最实际的收益不是一句“统一”,而是出现问题时,可以围绕更接近的机制排查。
但统一构建器不会消除操作系统差异。文件路径、系统库和平台专属 API 仍然需要分别测试。它缩小的是工具链差异,不是承诺同一段应用代码自动适配所有系统。
自动化脚本需要的不只是启动一个程序
Subprocess 1.0 提供稳定的跨平台进程交互方式。对于命令行工具和构建辅助程序,启动外部命令只是开头,等待退出、读取输出、处理中断才是每天会撞上的地方。
采用共同接口,可以减少各项目重复封装的工作。不过,“接口稳定”与“所有外部命令都安全可靠”没有直接关系。调用方仍需约束参数、输出量和运行时间,避免把一个方便的执行入口变成不受控的后台任务。
清理逻辑也需要被当成正式流程
这一版对异步清理的支持值得单独看。应用取消一项任务时,可能还需要释放资源、结束写入或记录必要状态;如果清理也被同一次取消打断,前台虽然停了,后台却可能留下不完整结果。
Swift 新增的相关能力让这些意图更容易在代码里表达。但开发者仍应决定哪些清理值得保护、哪些可以放弃。把所有收尾工作都设成不可取消,也可能让退出无限等待。
语言提供的是更精确的表达工具,不是替业务选择正确的超时和恢复策略。
“快 40 倍”不是整个应用快 40 倍
公告中的最高 40 倍提升,指 JavaScriptKit 的安全桥接相对此前动态桥接方式,不是所有 Swift WebAssembly 程序的总运行时间。
假设一个应用的大部分时间花在网络或页面绘制上,即使桥接路径明显加快,用户感受到的整体收益也会小得多。反过来,频繁跨边界交换数据的程序,才更可能把这项优化转化成实际改善。
读性能数字时,先找到被测量的那一段,比直接把倍数放进迁移预算更有价值。
升级应该留下一个可回退的基准
对已有项目,比较稳妥的评估方式是固定依赖与测试输入,对照构建时间、失败日志、调试体验和产物行为。新增互操作能力也应从明确的小边界开始验证,而不是同时替换整个系统。
Swift 的发展正在让“主要写苹果应用的语言”这一印象变得不够完整。但生态广度最终要落在库是否可用、构建是否可重复、故障是否能解释这些具体问题上。6.4 为此补了不少基础设施,采用者仍需完成自己那一半验证。
关键事实
Swift 6.4 于 9 月 15 日发布;SwiftPM 默认采用 Swift Build;Subprocess 1.0;最高 40 倍数字限定于公告中的 Wasm 桥接对照。
OC 判断
这一版最有价值的不是新语法数量,而是减少跨平台维护时反复出现的工具差异。
为什么重要
对库维护者和跨平台团队,构建与调试的一致性会持续影响交付成本;对应用用户,这些变化通常通过更稳定的发布流程间接体现。


评论
围绕这篇文章补充信息、提出问题或分享观察。