aclif 给 Agent 统一命令,统一语法不能代替统一权限
据 aclif 官网与 项目发布包说明,这套 Agent CLI Framework 希望让 AI 助手通过统一命令结构访问多个 SaaS 服务,按需读取命令定义,并用一致格式接收结果与错误。
作者:林岚|OC 开发者生态编辑
据 aclif 官网与 项目发布包说明,这套 Agent CLI Framework 希望让 AI 助手通过统一命令结构访问多个 SaaS 服务,按需读取命令定义,并用一致格式接收结果与错误。
一句话结论:统一接口能减少工具学习成本,但“知道怎么调用”与“被允许这样调用”仍是两套机制。
一个 Agent 同时操作客户系统、工单系统和签署服务时,遇到的麻烦不只是接口多。相似的业务对象可能叫不同名字,参数风格不一样,报错格式也不一样。模型在完成业务任务之前,先要花精力理解这些差异。
aclif 试图把命令语法、返回封装和错误表达统一起来。命令定义可以按需查询,助手不必始终携带所有说明;对象别名则把用户熟悉的名称映射到各平台的实际字段或对象。这个方向关注的不是“让 Agent 更聪明”,而是让工具表面少制造意外。
按需学习,比把说明书全部塞进去更合理
项目提供 schema、examples 等自省入口,在不执行实际 API 请求的情况下展示命令结构。这样,助手可以先确认参数和返回形状,再决定是否发起调用。对于工具很多的工作流,这有助于控制上下文开销。
但不能把这种优势扩大成“其他协议一定会把全部定义塞进每一轮”。实际成本取决于宿主如何做发现、加载和缓存。比较方案时,应比较真实工作流的调用次数、上下文与失败恢复,而不是拿最差的对手实现作为基准。
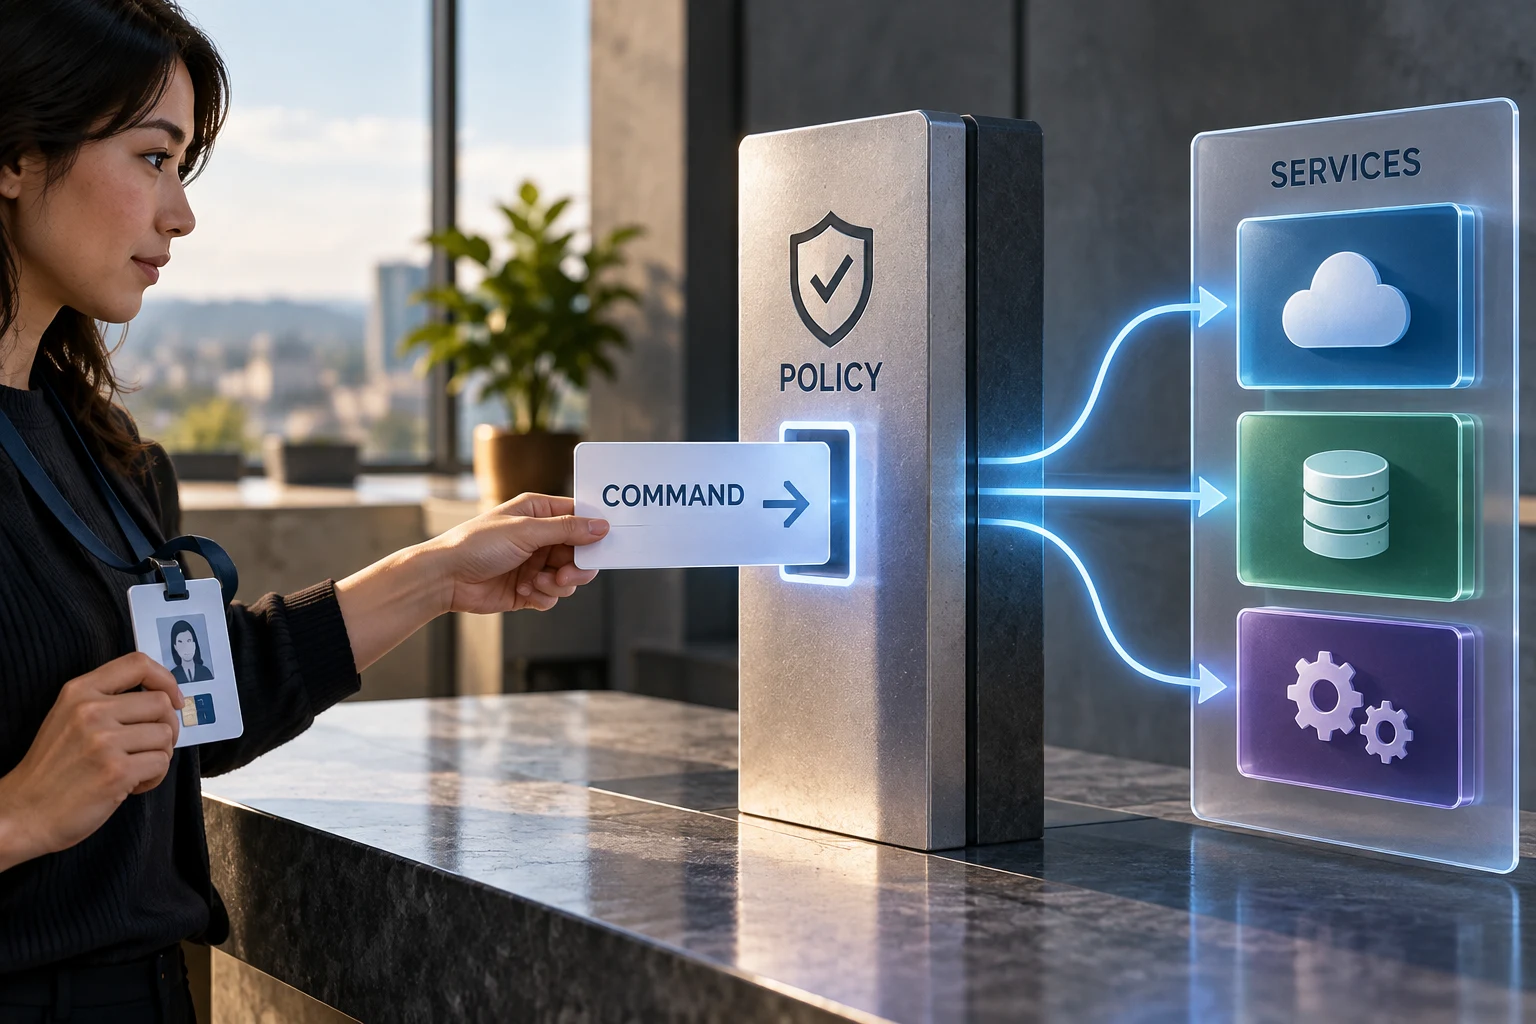
名字统一,不代表业务含义完全相同
把 customer 映射到不同平台里的对象,确实可以减少重复记忆。但业务里的“客户”未必总是同一种实体:可能是公司、联系人、合同方,也可能是账单主体。字段名称一致,更不保证状态和权限规则一致。
所以,别名目录需要反映具体租户的数据模型。把名称映射做对,只是让命令落到正确入口;查询筛选、字段含义和写入后果,仍需要按业务核对。对于会修改数据的动作,统一语法反而更应搭配明确的目标预览。
安全声明需要有人执行
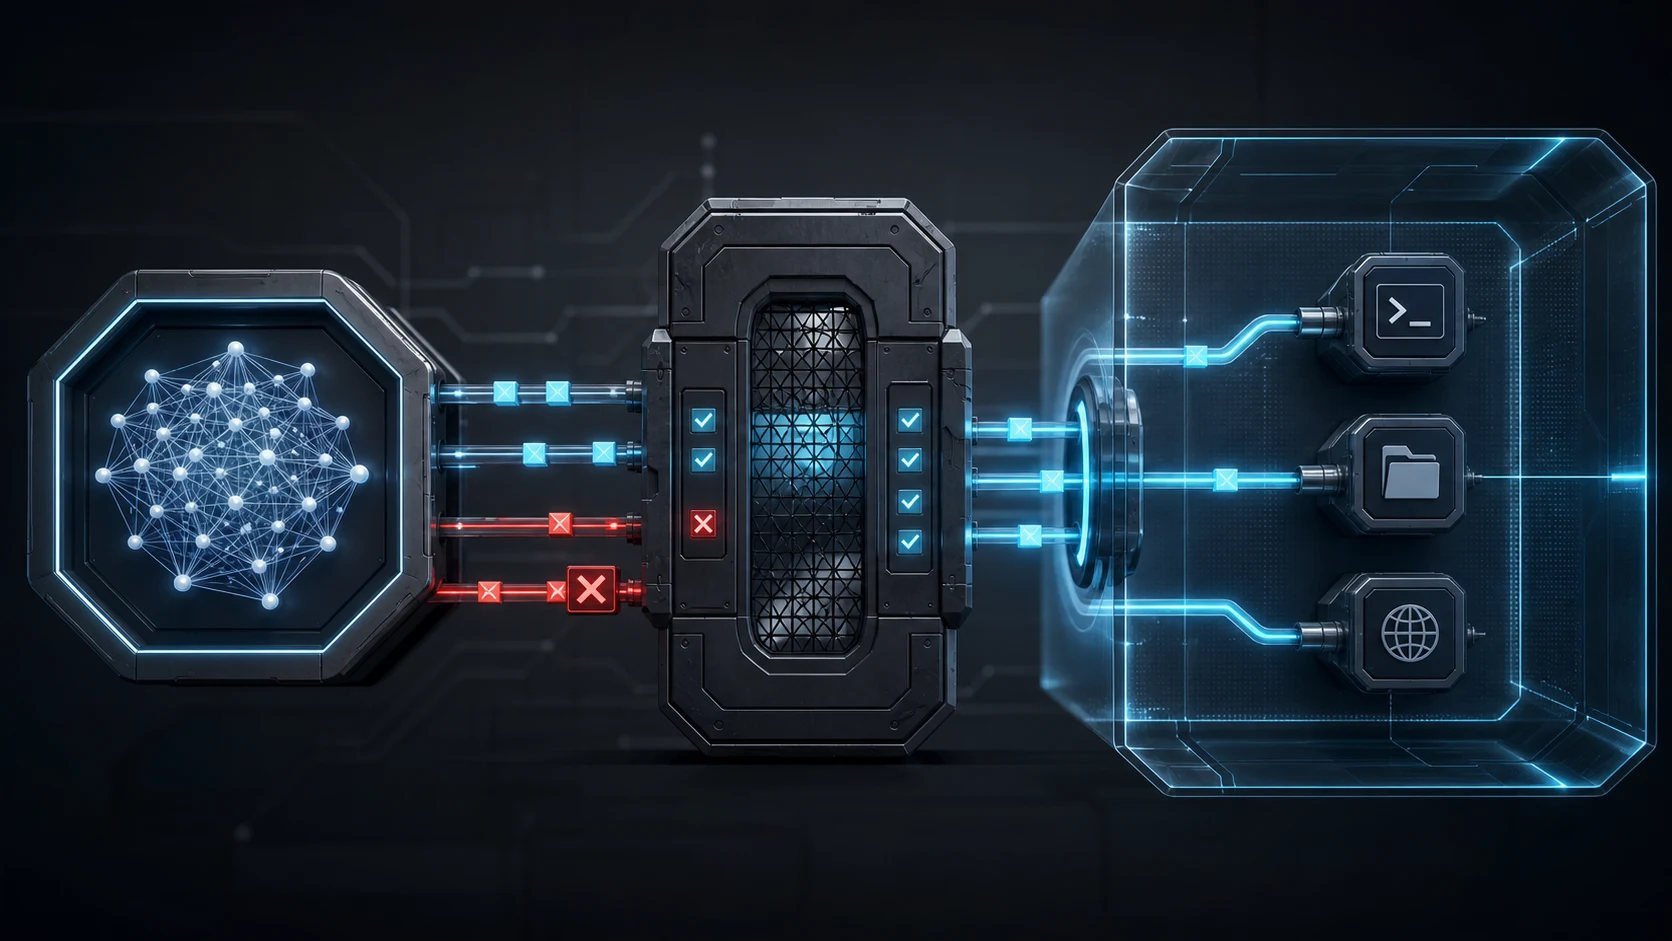
aclif 为命令描述读写性质、影响范围、可逆性等信息,也提供 dry-run 与策略接入点。声明可以帮助宿主在执行前做判断,却不是执行结果一定安全的证明。dry-run 说明将如何调用,不代表远端业务一定接受,更不意味着状态在正式执行前不会变化。
项目区分了由 Agent 直接运行、由宿主运行及由网关运行的方式。尤其在网关模式中,凭据、身份解析、策略和审计由运行环境承担。Agent 不持有服务凭据的好处,来自正确实施了这层架构,而不是安装一个包就自动获得。
错误恢复也有权限边界
结构化错误提示能够帮助助手修正参数,避免反复猜测。但一个错误建议“换一种查询”与“需要更高权限”,性质完全不同。前者可能属于正常纠错,后者需要用户或组织授权,不能为了完成任务自动升级。
统一工具最有价值的地方,是让这些差异变得更可见:什么是用法错误,什么是远端失败,什么是权限不足。若所有错误都被当成模型继续尝试的理由,接口越顺手,错误操作也可能传播得越快。
关键事实
- 项目:aclif,面向 Agent 的统一 CLI 框架。
- 设计:统一命令与返回格式,按需自省,并支持业务名称映射。
- 运行:可由 Agent、宿主或网关执行,凭据边界随部署方式变化。
- 安全边界:策略声明与执行控制不同,dry-run 不等于实际操作保证。
OC 判断
OC 认可减少工具差异的工程价值,但衡量标准不是“一个入口能连多少服务”。更重要的是身份有没有正确传递、写入能否被拒绝、错误能否被区分、审计能否追溯。统一语法应帮助看清边界,而不是把差异藏起来。
为什么重要
- 对 Agent 开发者:有机会减少重复适配与错误解析工作。
- 对企业:网关可以集中实施控制,但也需要承担配置与运维责任。
- 对业务使用者:同名对象不一定同义,跨系统修改应有可读的目标和后果说明。


评论
围绕这篇文章补充信息、提出问题或分享观察。