Muse 漏洞与亚马逊封锁同时浮现,用户授权不能包办所有边界
据 Ars Technica 报道,安全研究者 Patrick Wardle 发现 Muse 的本地设置可被其他代码修改,进而导致认证令牌外泄。TechCrunch同期报道,亚马逊已拦截该助手的购物访问。这是两类不同的边界问题。
作者:韩启明|OC 政策与安全编辑
据 Ars Technica 报道,安全研究者 Patrick Wardle 发现 Muse 的本地设置可被其他代码修改,进而导致认证令牌外泄。TechCrunch同期报道,亚马逊已拦截该助手的购物访问。这是两类不同的边界问题。
一句话结论:用户把权限交给助手之后,助手仍必须隔离其他本地程序,并尊重外部服务对代理访问的规则。
Ars 描述的风险链路涉及可被改写的转录地址和随请求发送的令牌,前提包含在本机运行代码。不能把它夸成任意远程网页都能无条件接管账号,也不能因为入口在本机就忽视权限扩大。这一技术结论来自研究者披露与媒体报道,OC 未复现攻击。
OC 认为,关键设计问题是:一个本来没有相应账户权限的程序,是否能通过助手的配置通道借用权限?如果能,用户曾经同意助手访问某项资源,并不代表用户也同意其他程序通过助手访问它。
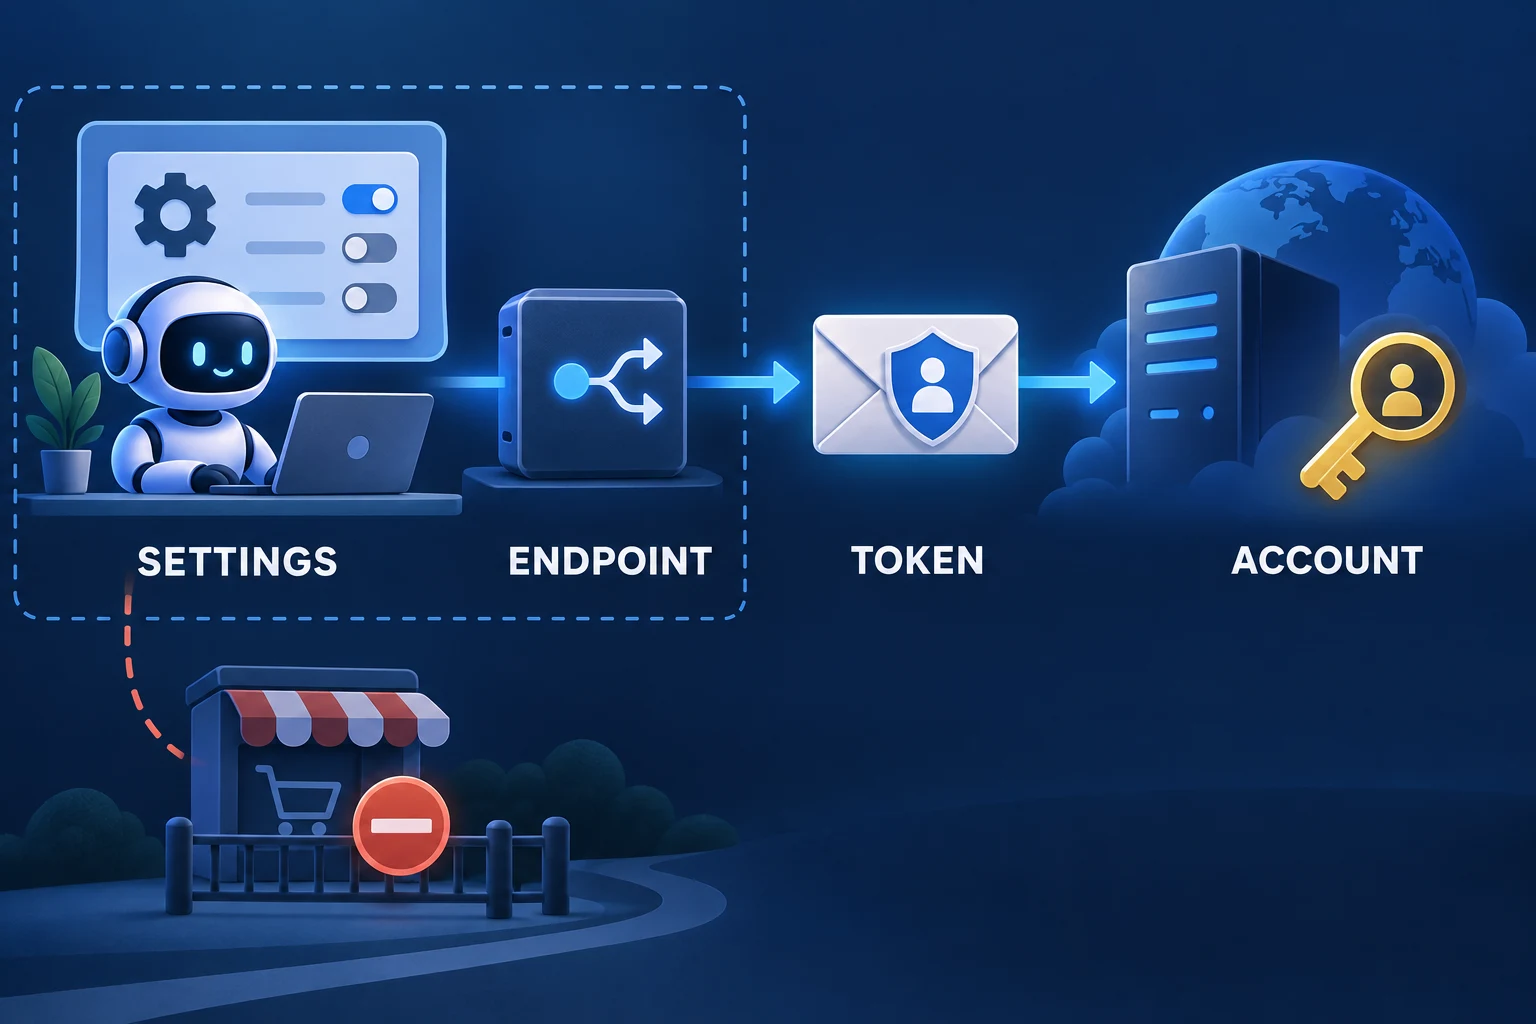
亚马逊的拦截提示则指向未经授权的 AI 代理访问。TechCrunch 对竞争与售后风险的讨论属于分析,不能据此断言平台封锁就是上述漏洞直接造成的。两件事在时间上相近,不足以建立因果关系。
对代理产品来说,用户授权、设备权限和服务方接入规则分别回答不同问题。可靠的产品需要把这些限制放进工作流:敏感配置由谁修改,令牌可以发往哪里,访问受阻后怎样向用户解释,以及交易何时需要再次确认。把所有问题都压进一次登录授权,会让权限看起来简单,却让后续责任变得模糊。
关键事实
- 披露归属:Wardle 发现、Ars 报道的本地权限与令牌风险。
- 独立事件:亚马逊拦截 Muse 的代理购物访问。
- 事实边界:未据此确认攻击规模或修复版本,也不将两事件写成已证明的因果关系。
OC 判断
能代办更多任务的助手,往往也集中更多权限。安全设计因此需要限制权限如何转交、如何撤回、如何被其他进程间接调用。任务能力与权限隔离应该一起交付。
为什么重要
- 对用户:敏感账户接入应有可查权限和可撤销路径。
- 对开发者:配置接口与令牌目标地址都应进入威胁模型,不能只防提示词注入。


评论
围绕这篇文章补充信息、提出问题或分享观察。