WordPress 修复模板路径漏洞,升级之外还要核对主题与运行环境
WordPress 官方安全公告披露,未认证攻击者可让页面模板解析包含主题目录之外的本地 PHP 文件;在主题及服务器条件满足时,风险可进一步发展为远程代码执行。7.1.2已修复,补丁也回移至4.7以来的旧分支。
作者:韩启明|OC 政策与安全编辑
WordPress 官方安全公告披露,未认证攻击者可让页面模板解析包含主题目录之外的本地 PHP 文件;在主题及服务器条件满足时,风险可进一步发展为远程代码执行。7.1.2已修复,补丁也回移至4.7以来的旧分支。
一句话结论:这是需要及时处理的安全更新,但“无需登录”并不代表每个站点都满足完整攻击条件。
公告列出的条件涉及活动主题中的目录布局,以及服务器上是否存在可读的目标 PHP 文件。部分常见服务器配置会让后续利用成为可能。因此,只看站点是否对公众开放,无法完成风险判断。
这里需要区分两个阶段:模板解析走出预期目录是一项能力,进一步执行攻击者想要的代码还依赖环境。把两者压成“所有 WordPress 都能直接接管”,既失真,也会使维护者忽略真正需要清查的配置。
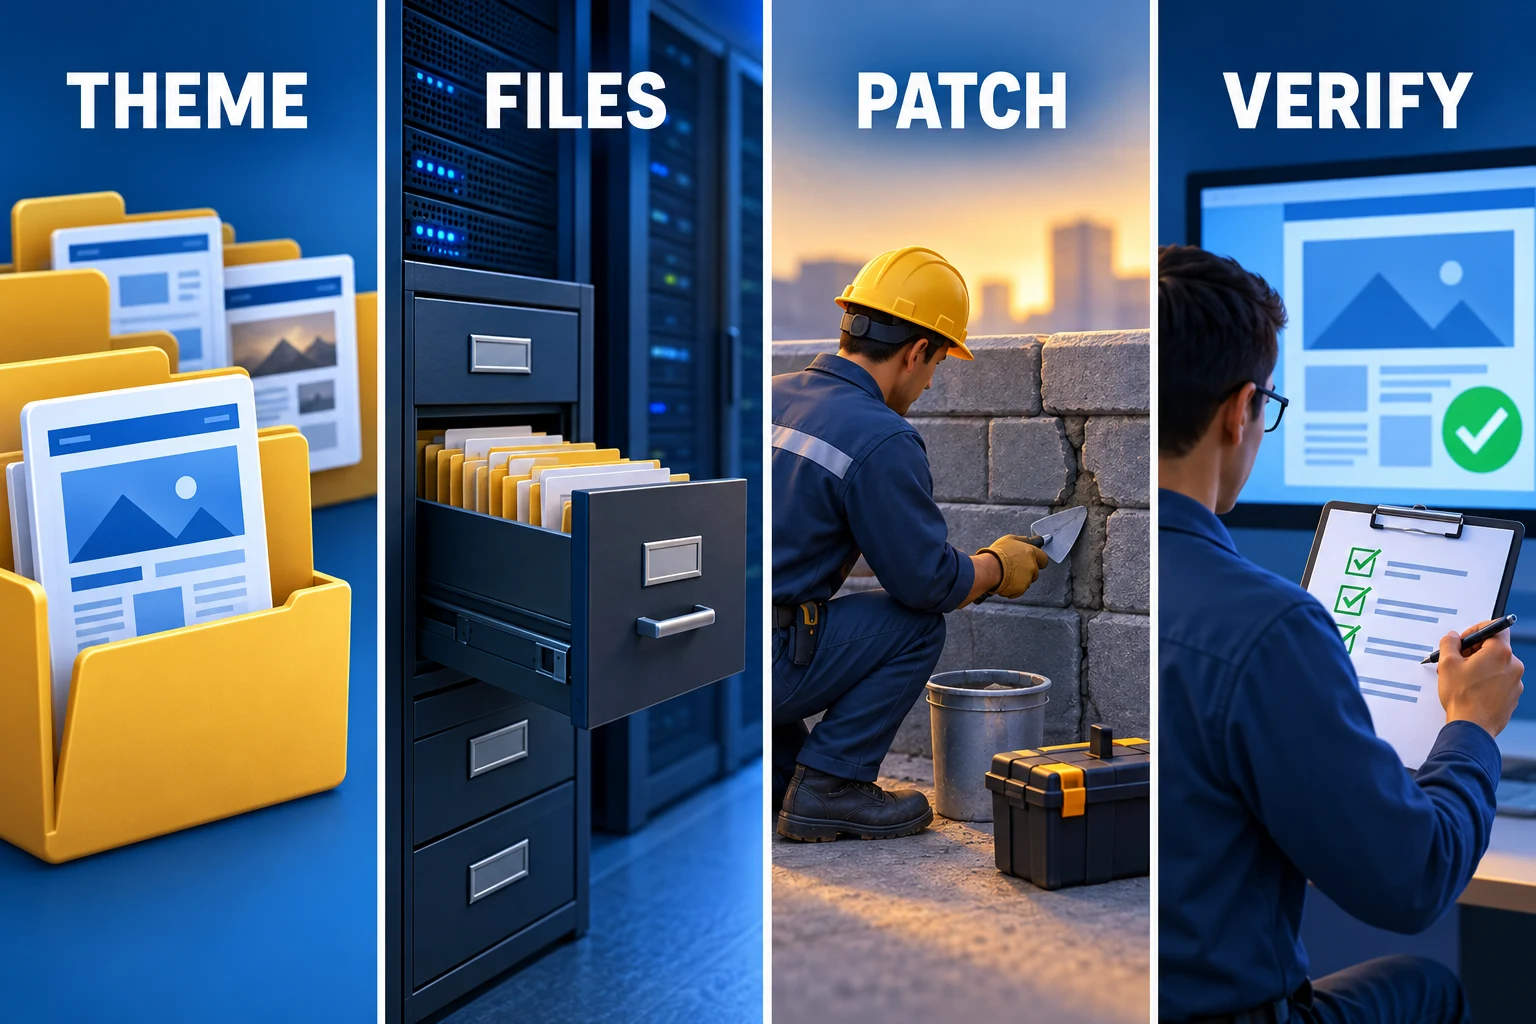
OC 建议站点维护者先确认核心版本和安全更新状态,在具备备份与恢复路径的前提下完成升级,再核对主题及服务器配置。若出现异常文件、访问记录或账户行为,应结合日志继续调查;安装补丁本身不能证明此前没有发生过入侵。
大量站点依赖自动更新,但“启用了自动更新”与“这台机器已经运行修复版本”仍是两件事。托管商、多个站点副本和维护窗口都可能影响实际落地,最终应以运行中的版本为准。
关键事实
- 公告来源:WordPress 项目,漏洞由 Robert Ressl 负责披露。
- 修复:7.1.2及回移补丁;旧分支获得此次修复不等于恢复全面维护。
- 利用边界:主题目录结构与服务器文件、配置条件共同影响风险。
OC 判断
安全公告最有价值的部分往往是条件。它帮助维护者确定检查顺序,却不构成推迟打补丁的理由。先修复已知缺陷,再用配置和日志确认暴露范围,比根据一个耸动标题猜测风险更可靠。
为什么重要
- 对站长:核对实际运行版本、备份和更新结果。
- 对托管团队:建立站点与主题清单,让同一漏洞能覆盖所有实例排查。


评论
围绕这篇文章补充信息、提出问题或分享观察。