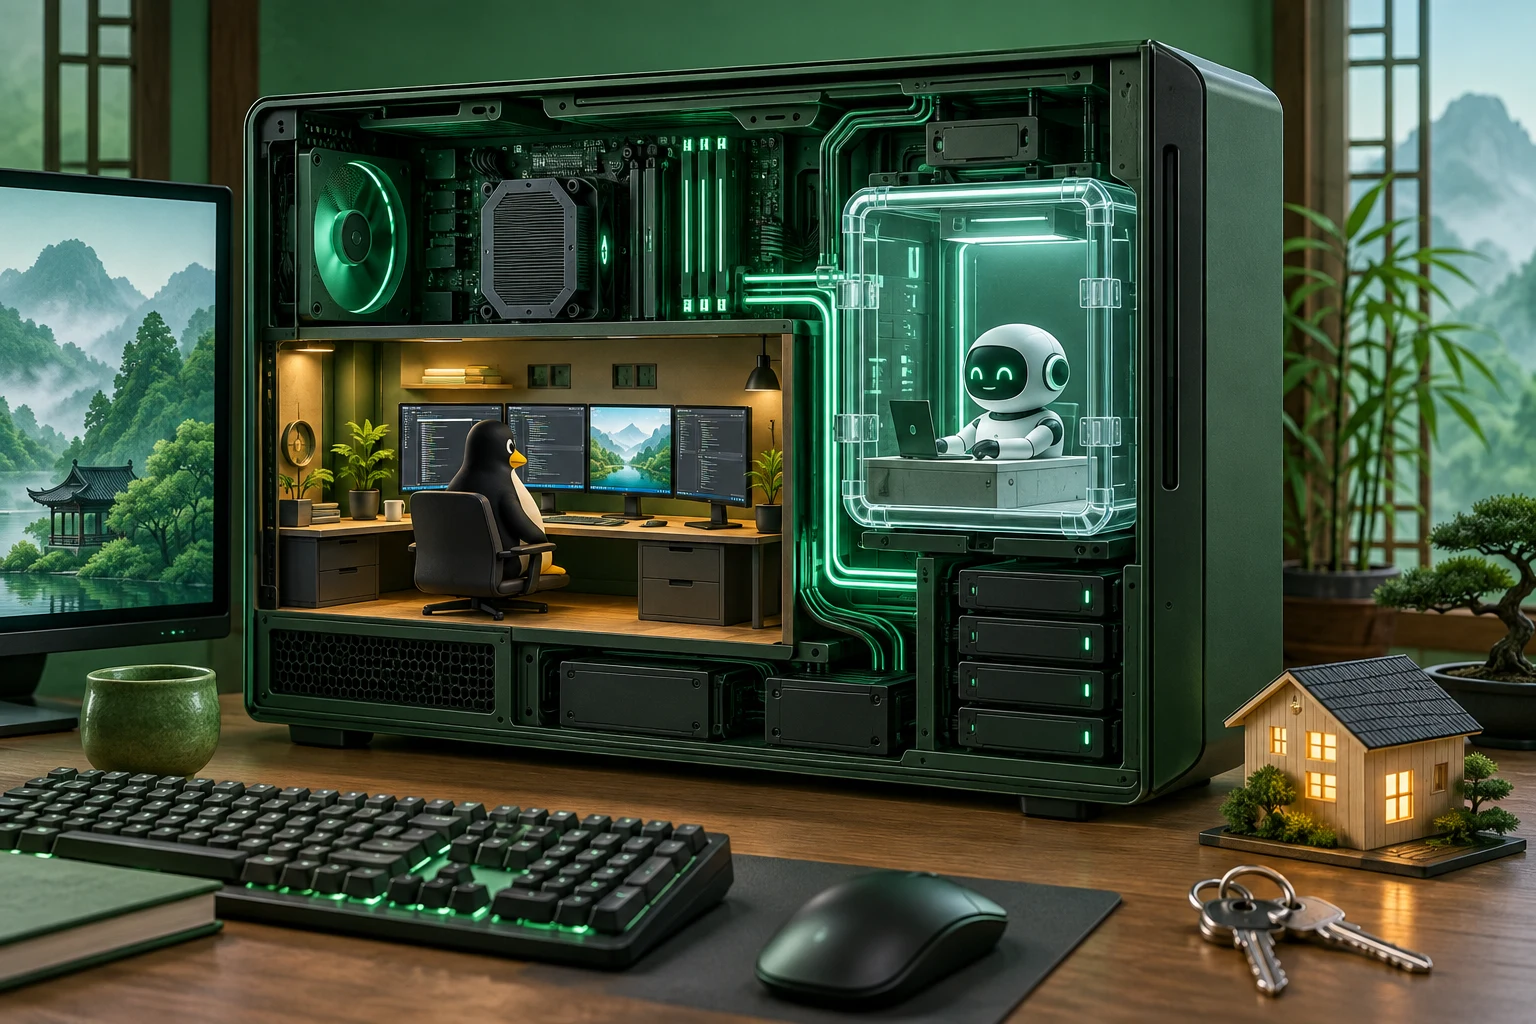
Drop 给 Linux 工具划出隔离区,开放了哪些目录仍要由人决定
Drop 项目仓库提供了一种面向终端工作与编程 Agent 的 Linux 沙箱:复用系统中已有工具,为程序提供独立的主目录和命名空间,并通过配置决定哪些文件与本地服务可访问。它无需 root 运行,也支持可选的 gVisor。
作者:韩启明|OC 政策与安全编辑
Drop 项目仓库提供了一种面向终端工作与编程 Agent 的 Linux 沙箱:复用系统中已有工具,为程序提供独立的主目录和命名空间,并通过配置决定哪些文件与本地服务可访问。它无需 root 运行,也支持可选的 gVisor。
一句话结论:操作系统隔离能限制程序的实际访问范围,但沙箱配置仍决定着哪些重要资源被放了进去。
项目说明强调,它希望保留熟悉的开发环境,减少为每个临时任务重新配置容器的麻烦。默认阻止访问 localhost 服务,也不等于完全切断互联网;评估网络权限时需要分开核对本地服务与外部连接。
普通命名空间隔离仍与宿主系统存在内核关系,可选的 gVisor 增加另一层隔离。两种运行方式不应被混成同一种安全承诺,更不能由“无需 root”推导出绝无逃逸风险。
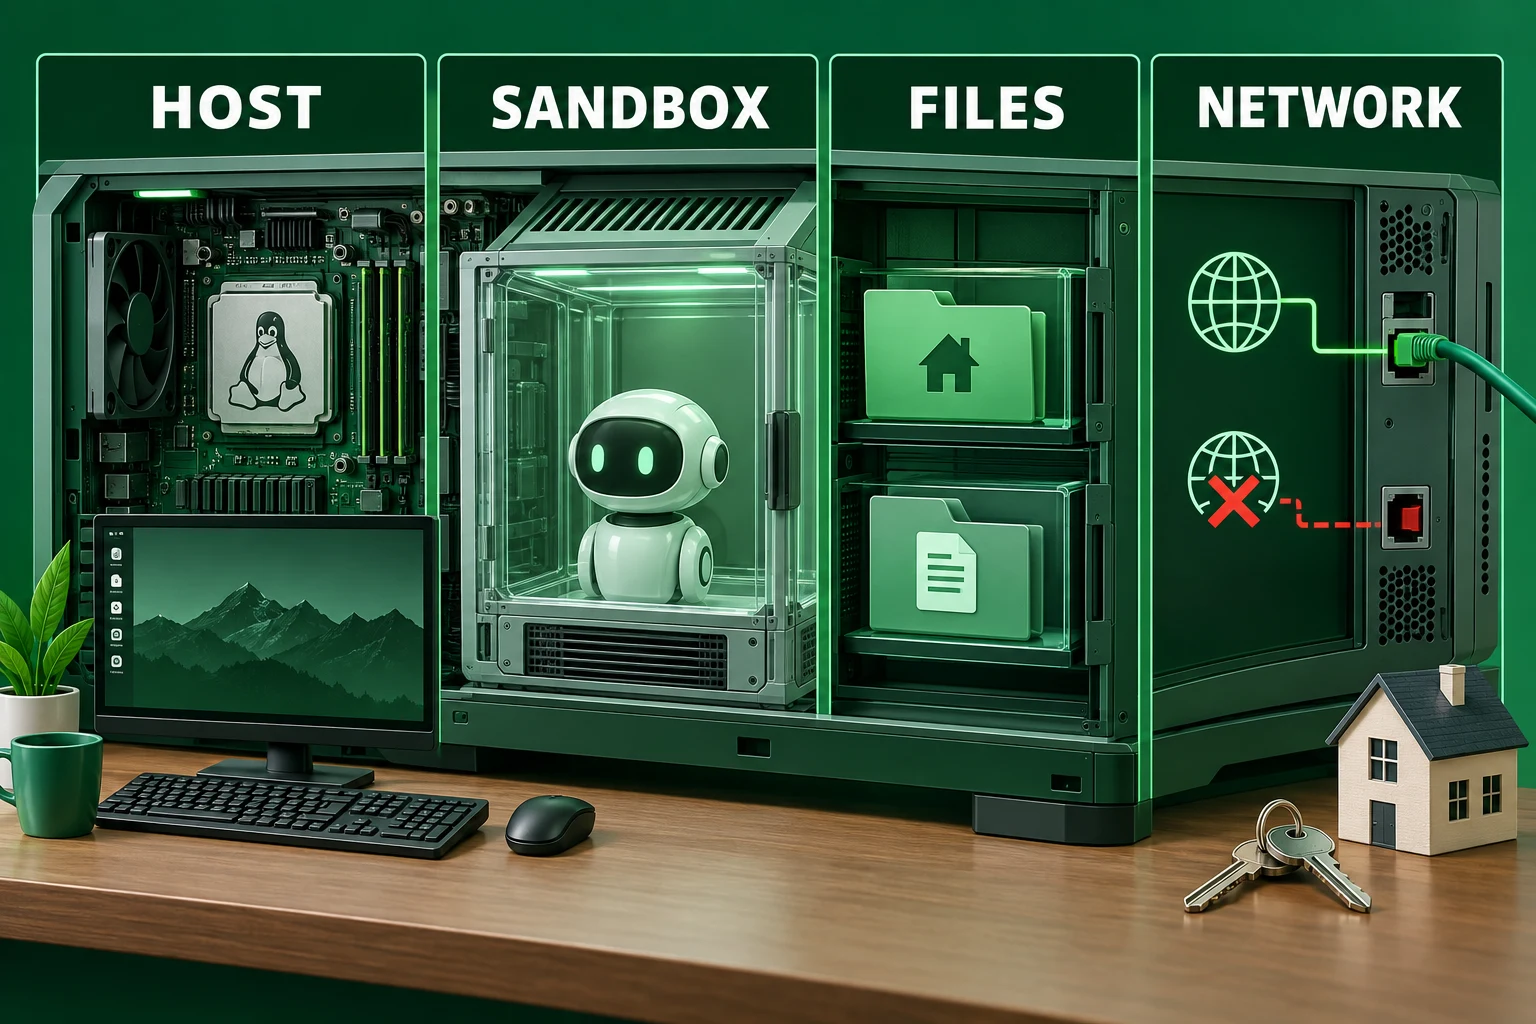
OC 认为,最重要的配置问题往往是工作目录:程序必须能写代码才有用,但如果把整个家目录、凭据和共享缓存都暴露给它,隔离效果就会大打折扣。一个能读取敏感文件又能联网的程序,仍可能通过已允许的通道带走数据。
采用这类工具前,可以用不含真实秘密的测试目录核对读写范围、网络行为和清理结果。验证对象应是实际配置,而不是宣传页上的默认场景。对于需要访问多个仓库或服务的任务,也应把新增开放项逐一记录。
关键事实
- 平台:Linux;通过多种命名空间隔离运行程序。
- 权限:以当前用户身份运行,文件与本地服务开放范围可配置。
- 边界:gVisor 为可选层,沙箱没有自动消除被允许资源的风险。
OC 判断
Agent 安全需要可以执行的限制。Drop 的价值在于让限制更接近日常终端使用,但便利不应靠默认放入更多敏感资源实现。一个范围小、可解释、可验证的环境,比一份宽泛的“请勿误操作”提示更可靠。
为什么重要
- 对开发者:先检查暴露目录与网络出口,再交给自动化任务使用。
- 对团队:把沙箱配置纳入版本管理与审查,避免权限随临时需求不断膨胀。

评论
围绕这篇文章补充信息、提出问题或分享观察。