Radicle 披露两项协议缺陷,私有仓库同步需要立即收紧
据 Radicle 9 月 23 日安全公告,其网络协议同时存在传输保密性和对端认证缺陷。公告发布时,所有已发布版本均受影响,修复版本尚未就绪。
作者:韩启明|OC 政策与安全编辑
据 Radicle 9 月 23 日安全公告,其网络协议同时存在传输保密性和对端认证缺陷。公告发布时,所有已发布版本均受影响,修复版本尚未就绪。
一句话结论:仓库签名仍可验证,并不能弥补同步过程中的泄密和节点冒充。
私有代码协作至少要回答两个问题:链路上的人能不能读到内容,以及对方是不是获准访问的节点。Radicle 这次披露的问题分别落在这两处。公告称,能观察链路的攻击者可以读取交换的数据;认证缺陷则允许冒充已获准的 Node ID。两者结合,可能让一次链路观察延伸成后续仓库获取。
需要同时保留另一条边界:项目表示,存储对象和签名引用的完整性校验仍然有效。这里的节点冒充,不能直接改写成攻击者能够伪造作者签名或任意篡改已签名仓库。安全公告没有给出已经发生大规模实际攻击的证据。
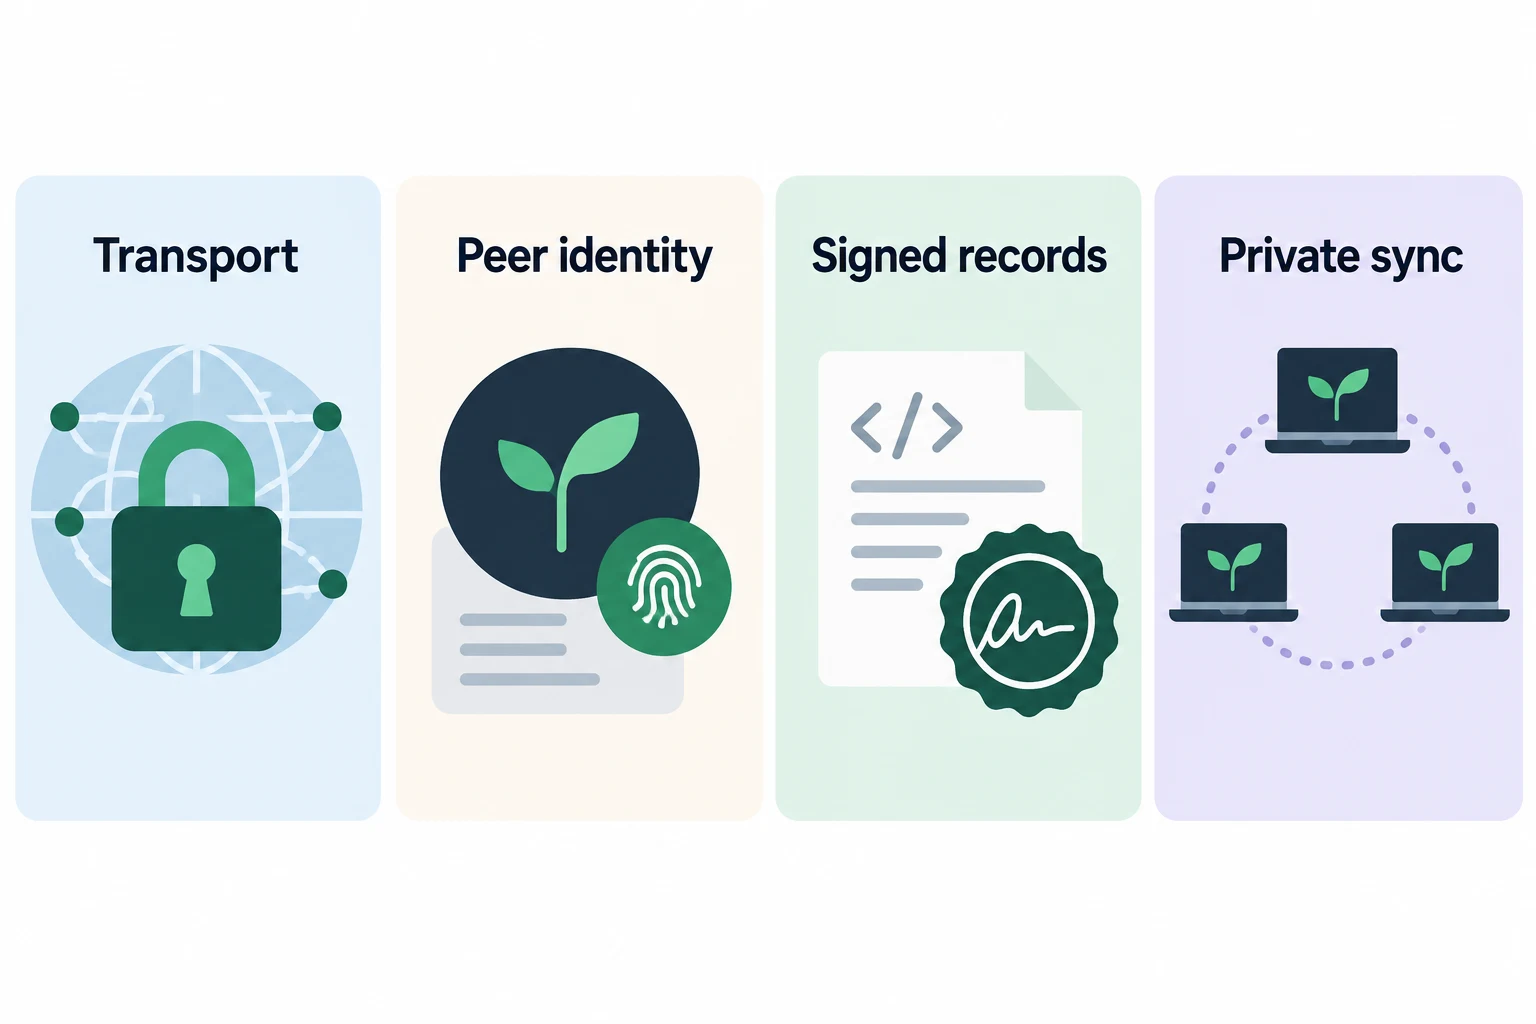
Radicle 建议停止私有仓库的网络同步,并特别提醒默认允许策略下,仅取消 seed 不够,还需要明确阻止相关仓库。公告并未要求删除本地代码。曾经同步过的私有内容需要按可能暴露来评估,其中若包含凭据,还应单独处理凭据风险。
这也解释了为何套一层 VPN 不足以宣布问题解决:它可以缩小链路观察面,却不能替代协议本身的身份认证。项目计划迁移到 iroh,并预计发生网络协议不兼容变化;具体升级安排仍应跟随后续公告。
对团队而言,当下最有价值的工作是列清哪些仓库经过受影响的同步路径、其中包含哪些敏感资料。不能因为 Git 对象验证通过,就跳过信息暴露评估。
关键事实
- 来源:Radicle 官方安全披露。
- 问题:传输保密性与对端认证,分别影响读取和访问边界。
- 修复状态:公告发布时尚无修复版本;迁移计划不等于修复已交付。
OC 判断
开源协作系统的信任不能压缩成一个“去中心化”标签。数据完整性、传输保密性和访问授权必须分别验证;其中一项成立,不会自动覆盖另外两项。此次处置应先控制私有数据继续暴露,再安排版本迁移。
为什么重要
- 对开发者:核对私有仓库同步路径和敏感配置。
- 对企业:把保密性事件与代码完整性事件分开评估。
- 对用户:公开仓库与私有仓库的风险后果不同。


评论
围绕这篇文章补充信息、提出问题或分享观察。