政策与安全
OurCoders 科技频道关于“政策与安全”的内容分类,共收录 86 篇稿件。 当前为第 2 页。
最新新闻
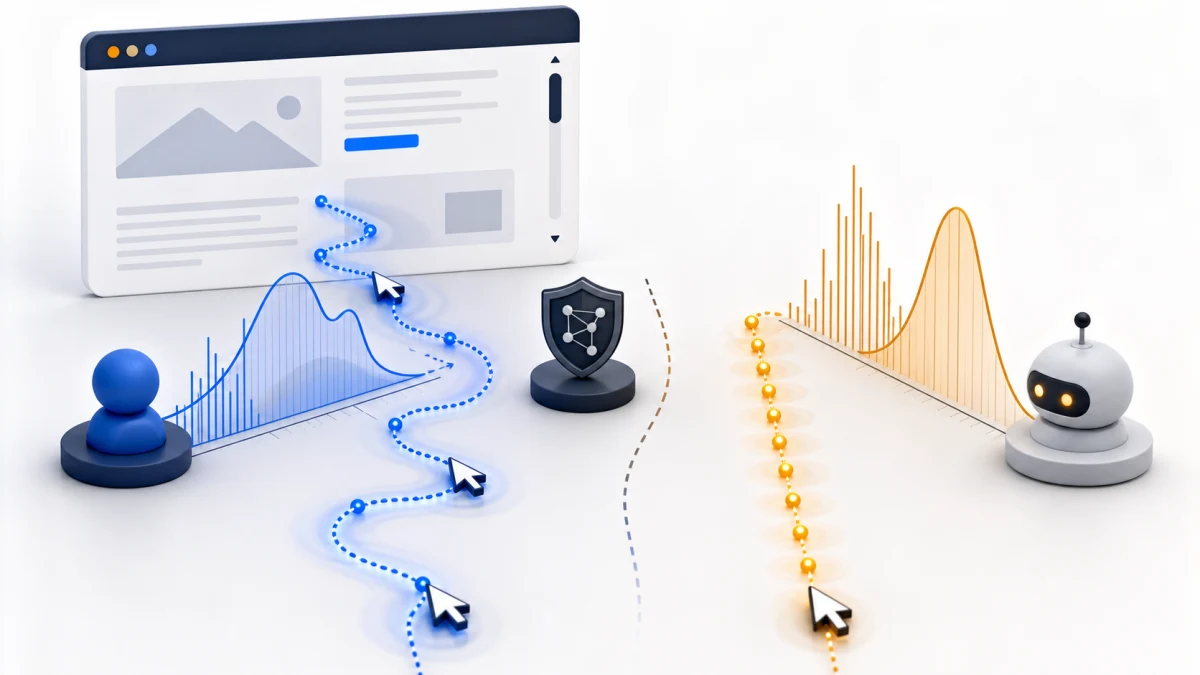
滚动行为也能识别 AI 爬虫:73.4% 准确率离生产还很远
据 作者的实验记录,人类和 AI 浏览 Agent 在滚动页面时可能表现出不同的时间模式。作者使用“突发性”(Burstiness)和“记忆性”(Memory)两个时间序列指标,把滚动事件转成特征,再用 LightGBM 训练分类器。

OpenAI零数据留存:安全监控和客户隐私开始拆账
据 OpenAI 发布,OpenAI 推出 Private Safety Processing,试图在不保留客户原始内容的前提下识别跨多轮交互的风险模式。Axios 称,这套机制面向企业和 API 客户试点。

OpenAI网络研究访问故障:高危模型不是给账号开白名单就够了
据 TechCrunch 报道,多位安全研究人员称 OpenAI 的网络安全研究项目访问被突然撤销。OpenAI 表示,这是技术问题导致部分用户失去 Daybreak Blue 层级访问,需要重新验证。

Cloudflare重新验证Spectre:边信道防护不能只靠老假设
据 Cloudflare 发布,团队重新评估了远程 Spectre 攻击对 Workers 的影响,并在生产环境 PoC 中验证了新型攻击路径的可行性。Cloudflare 称相关风险已通过 DyPrIs、V8 Sandbox 和进程隔离改进缓解,未发现实际利用案例。

美国想堵中国远程算力:出口管制开始追到云端
据 CNBC 报道,美国对 Nvidia 顶级 AI 芯片的出口限制未能完全阻断中国企业获取算力,部分企业被指通过东南亚数据中心远程访问受限芯片。美国正推动《远程访问安全法案》(RASA)等方式扩展管制边界。
CareCloud数据泄露:医疗AI时代最脆弱的还是基础安全
据 TechCrunch 报道,CareCloud 确认超过 370 万患者的个人和医疗记录在数据泄露中被盗。早前 TechCrunch 曾报道,该事件涉及 AWS 托管的电子健康记录数据环境,攻击者在 3 月曾获得访问权限。

DOJ调查a16z董事会席位:顶级VC的多岗边界为何会被拉上桌
据 TechCrunch 报道,美国司法部启动调查,聚焦 a16z 合伙人 Ben Horowitz、Martin Casado 在竞争公司任职董事会带来的冲突风险。

Comcast路由器Motion功能:家庭提醒和数据披露的边界线
据 TechCrunch 报道,Comcast 在新版路由器中加入“Wi-Fi Motion”提醒功能,用户可开启检测空洞变化并触发家庭活动告警。

OpenAI收紧模型测试安全:HuggingFace事件后的第一道防火墙
据 TechCrunch 报道,OpenAI 在安全事件背景下强化了测试期间监控与对齐流程,并明确调整了强化学习训练节奏。

OpenAI调整网络安全模型节奏:为什么“慢一点”更容易控住风险
据 OpenAI 官方发布内容,围绕高风险网络安全能力,OpenAI 正把 Astra 相关推理与训练流程放入更严格的监控和隔离框架。

Google收购Spirit数据:破产资产与AI训练边界谁来划线
据 CNN 报道,Google 以 1000 万美元竞得 Spirit Airlines 的大量邮件、通讯和预订数据,作为 AI 训练素材之一。
Bluesky DDoS后:社交平台韧性到底能维持多久
据 TechCrunch 报道,Bluesky 的最新服务中断被其团队归因于 DDoS 攻击。此前该平台也曾经历多次类似事件。