RP2350 的激光故障实验,揭示复位之后的安全空档
据 Ledger Donjon 公布的研究,研究人员在 RP2350 A4 修订版上,通过实验室激光故障注入恢复了安全调试访问,并在复现的厂商挑战配置中读取到受保护秘密。团队称已于 7 月 28 日向 Raspberry Pi 披露。攻击需要物理接触、破坏性样品处理和约 25 万美元设备,不是远程入侵。
作者:韩启明|OC 政策与安全编辑
据 Ledger Donjon 公布的研究,研究人员在 RP2350 A4 修订版上,通过实验室激光故障注入恢复了安全调试访问,并在复现的厂商挑战配置中读取到受保护秘密。团队称已于 7 月 28 日向 Raspberry Pi 披露。攻击需要物理接触、破坏性样品处理和约 25 万美元设备,不是远程入侵。
一句话结论:安全启动、永久配置和运行时锁分别有效,并不自动意味着它们在复位与物理故障下的组合也完整。
“永久关闭”要沿着执行路径看
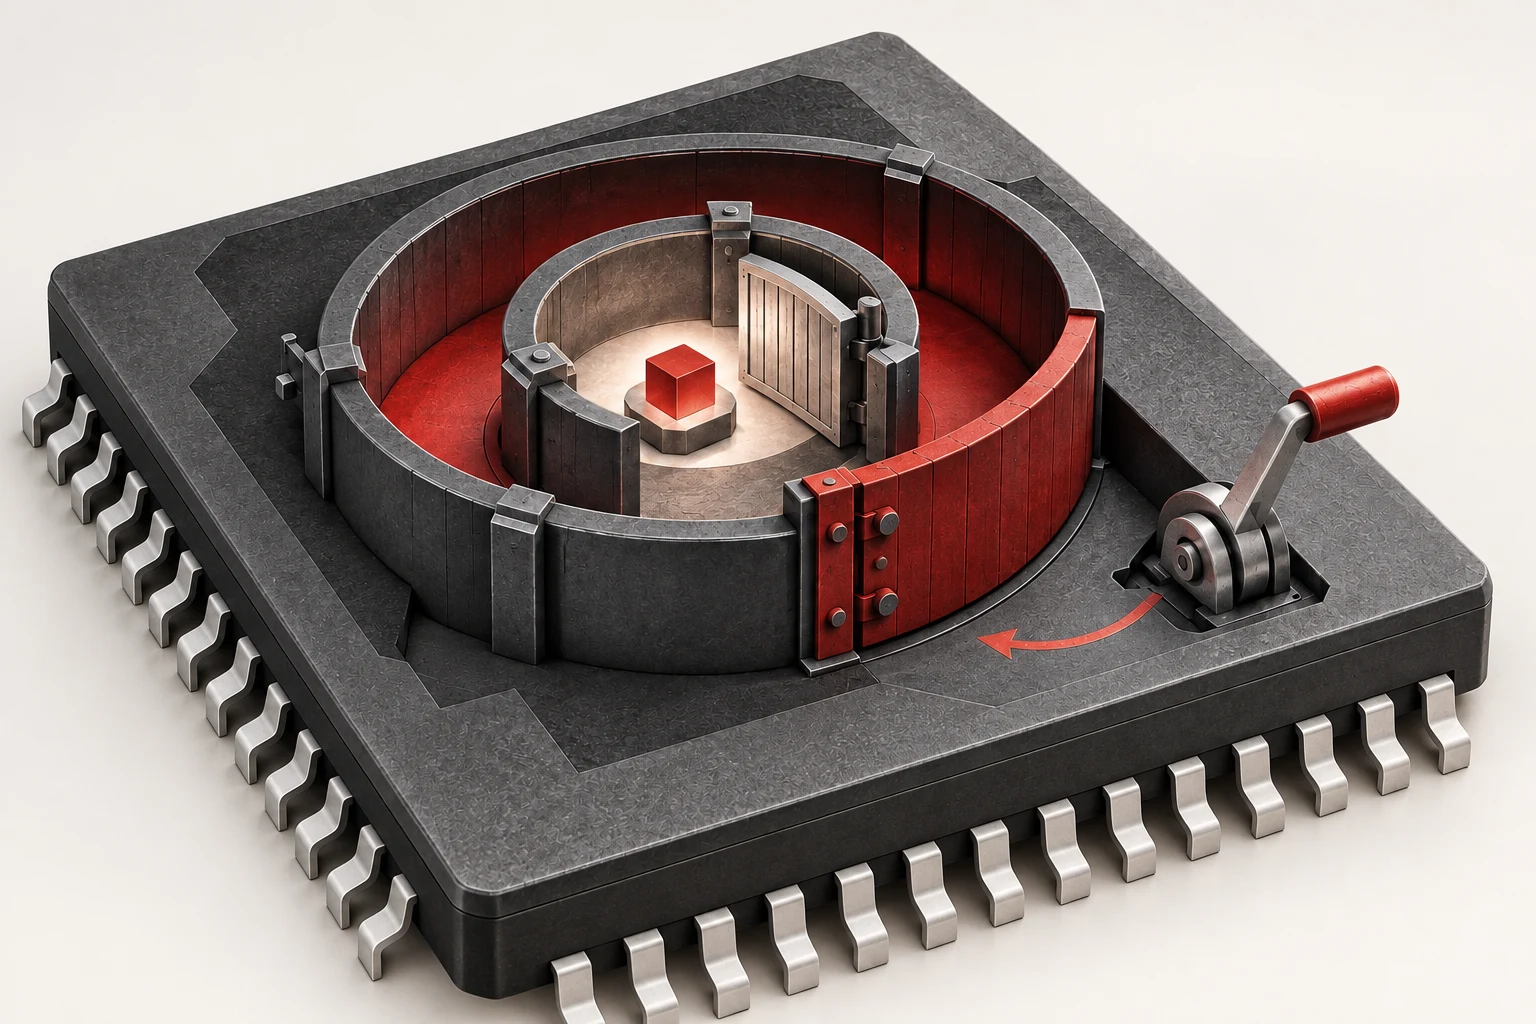
芯片中一个配置位写成永久状态,听起来像是一扇无法重新打开的门。但配置只是起点,系统还需要把它转化为实际访问限制;中间可能存在可变控制寄存器和特定覆盖机制。
这项研究关注的正是从配置到执行的链条。其高层结果是,实验室故障改变了调试访问控制状态,使调试器获得原本关闭的能力。不能将它简单写成“一次性存储被改回去了”,因为研究揭示的是配置效果遭到绕过,而不是所有永久位都失效。
也不能由此得出签名验证已经被破解。验证固件来源和限制运行时调试,是不同安全属性。固件可以仍然经过正确验证,其运行状态却暴露在获得额外权限的调试路径中。
最敏感的时刻,可能在固件开始之前
系统运行后可以收紧权限,但复位会让部分运行时状态回到初始值。若负责重新加锁的固件还没有执行,保护条件就可能与正常运行时不同。
研究在特定挑战配置下利用了这种差异:持久权限与运行时限制并不相同。报道应保留这个前提,不能把一次配置下的秘密读取扩大成“所有 RP2350 设备上的任何秘密都能读取”。
从防御角度看,真正需要画清的是生命周期:上电、复位、正常启动、恢复模式和故障处理,各阶段哪些控制已经生效,哪些还要等待软件。这比只检查最终运行状态更接近真实边界。
软件补救,有它够不到的时间段
固件可以监测异常、限制调试器直接访问,或者触发安全失败处理。但如果攻击发生在固件运行前,软件检查还没开始,就不能把它当成对整个生命周期的完整补丁。
这不意味着软件防护毫无价值。降低正常运行时暴露、缩小秘密驻留范围,仍可能减少风险。只是必须注明它覆盖哪个阶段,不能用“增加一个检查”就宣称实验中的路径彻底关闭。
相应地,芯片选择也应按威胁模型判断。一般控制任务与需要长期保护高价值密钥的设备,面对的对手能力不同。系统是否需要专门的安全元件、物理防护和更严格的持久权限设计,应结合实际资产与攻击成本评估,而不是由一个标题直接决定。
昂贵,不等于无关;可行,也不等于普遍
约 25 万美元是研究方描述的整套实验设备成本,不是每次攻击的报价。它说明进入门槛,也不能被用来推算现实攻击发生率。
对于普通读者,最重要的是没有证据表明这是无需接触设备的互联网攻击。对于硬件安全团队,最重要的则是不要因为攻击依赖实验室,就忽视可变控制和复位默认值。两种读者需要的结论不同,不能被同一个“彻底破解”标题合并。
关键事实
- 测试对象:RP2350 A4、研究方复现的挑战配置。
- 已展示结果:安全调试恢复及挑战秘密读取,依据研究方报告。
- 攻击条件:物理接触、样品处理和专业设备。
- 非结论:不等于签名算法失效,不等于远程攻击,不覆盖任意产品配置。
OC 判断
韩启明认为,这项研究最值得带回设计审查的,是检查配置经过哪些可变状态才真正限制访问。安全保证应覆盖复位与恢复路径,而不只是正常开机后的一张权限表。
为什么重要
- 对硬件开发者:分阶段检查秘密可见性及调试控制。
- 对采购方:按保护资产与对手能力选择安全边界。
- 对用户:不必把实验室物理攻击误解为突然出现的远程入侵风险。


评论
围绕这篇文章补充信息、提出问题或分享观察。