ENZO 自带密钥的便利,藏着浏览器和后台任务两套存储
据 ENZO 项目说明,这个自托管 AI 工作区把多模型聊天、Agent 与工具放在同一入口,用户使用自己的模型服务 API 密钥。值得仔细读的是它对后台任务的说明。
作者:林岚|OC 开发者生态编辑
据 ENZO 项目说明,这个自托管 AI 工作区把多模型聊天、Agent 与工具放在同一入口,用户使用自己的模型服务 API 密钥。值得仔细读的是它对后台任务的说明。
一句话结论:自带密钥改变了付费关系,后台 Agent 是否能独立运行则决定了密钥还要存在哪里。
项目首页强调浏览器中的加密密钥库,同时写明了自托管模式的例外:首次经过在线验证、用于认领实例的密钥会写入容器配置,并持久化到相关存储中,让服务端功能在浏览器关闭后仍能运行。请求路径也经过 ENZO 服务到达所选供应商,不能概括成“浏览器永远直连模型”。
这不是一个小脚注。定时 Agent 如果在用户离线时继续工作,就需要某种独立调用能力。产品可以选择保存用户密钥,也可以采用短期授权等设计;无论选哪种,都应该让使用者知道后台拿着什么凭据。
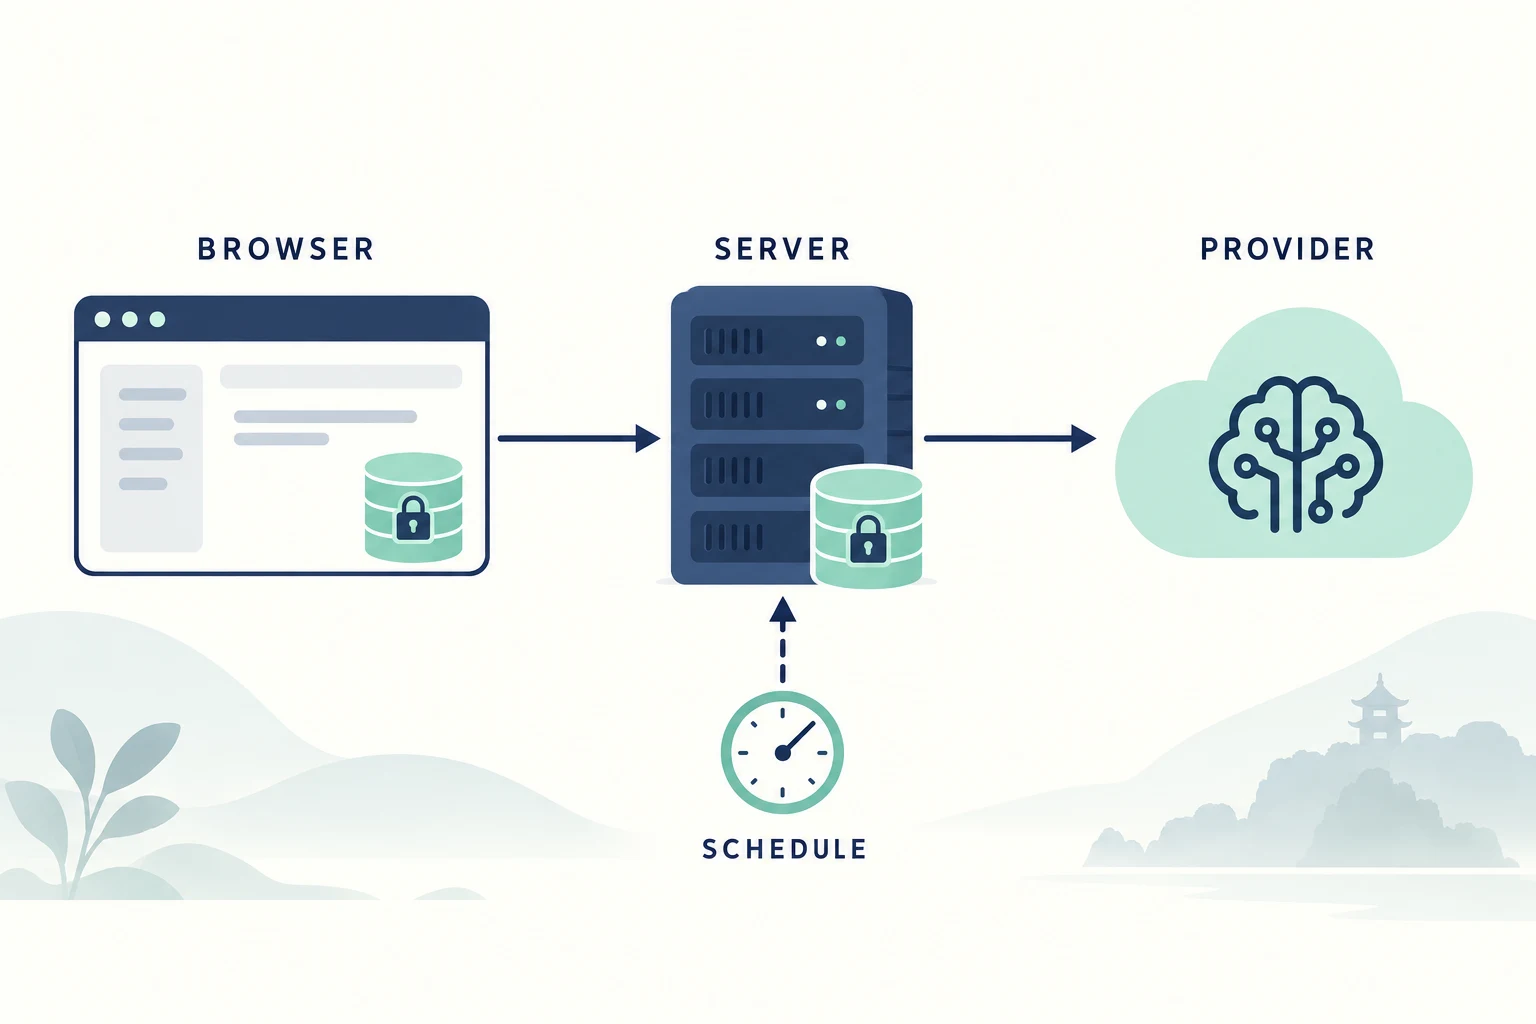
因此,评估 ENZO 时要把两个问题分开问:浏览器里的凭据怎样保护,服务器那份凭据由谁管理。项目宣称使用加密存储和持续集成安全检查,这些属于项目披露,本文没有进行独立渗透测试。
一个实际场景是把实例部署到可从外网访问的机器上。初始认领、备份文件、容器配置、访问控制和密钥撤销都会成为运维责任。关闭网页只结束了前台使用,未必结束已经安排的工作;停止服务也不等于供应商侧凭据失效。自托管带来的控制权,只有在操作者能找到这些位置时才用得上。
关键事实
- 来源:项目 README 与安全说明入口。
- 调用方式:BYOK,由用户承担模型供应商费用。
- 重要例外:自托管认领密钥用于服务端功能,不应宣传成所有密钥永不落服务器。
OC 判断
ENZO 的价值在于把模型选择和工作区管理交还给使用者。真正影响采用的细节,是密钥生命周期是否清楚,而不是支持多少个模型图标。项目文档里同时出现的概括性宣传和具体例外,应以具体机制理解。
为什么重要
- 对开发者:试用时用独立、可撤销并设有预算的凭据。
- 对企业:把后台任务凭据纳入现有密钥管理和实例备份流程。
- 对用户:自托管工作区仍可能调用外部模型,数据去向需要逐项确认。


评论
围绕这篇文章补充信息、提出问题或分享观察。