
用SSH和nginx开放本地预览,隧道之外还要管理访问凭证
开发者 Vincent Bernat 在 HTTP over SSH 中介绍了利用 SSH 远程转发与 nginx,把本地 HTTP 服务通过自有服务器暴露为可访问预览的方案。
作者:林岚|OC 开发者生态编辑
开发者 Vincent Bernat 在 HTTP over SSH 中介绍了利用 SSH 远程转发与 nginx,把本地 HTTP 服务通过自有服务器暴露为可访问预览的方案。
一句话结论:自己掌握预览入口可以减少外部服务依赖,同时也接过了认证和服务器维护责任。
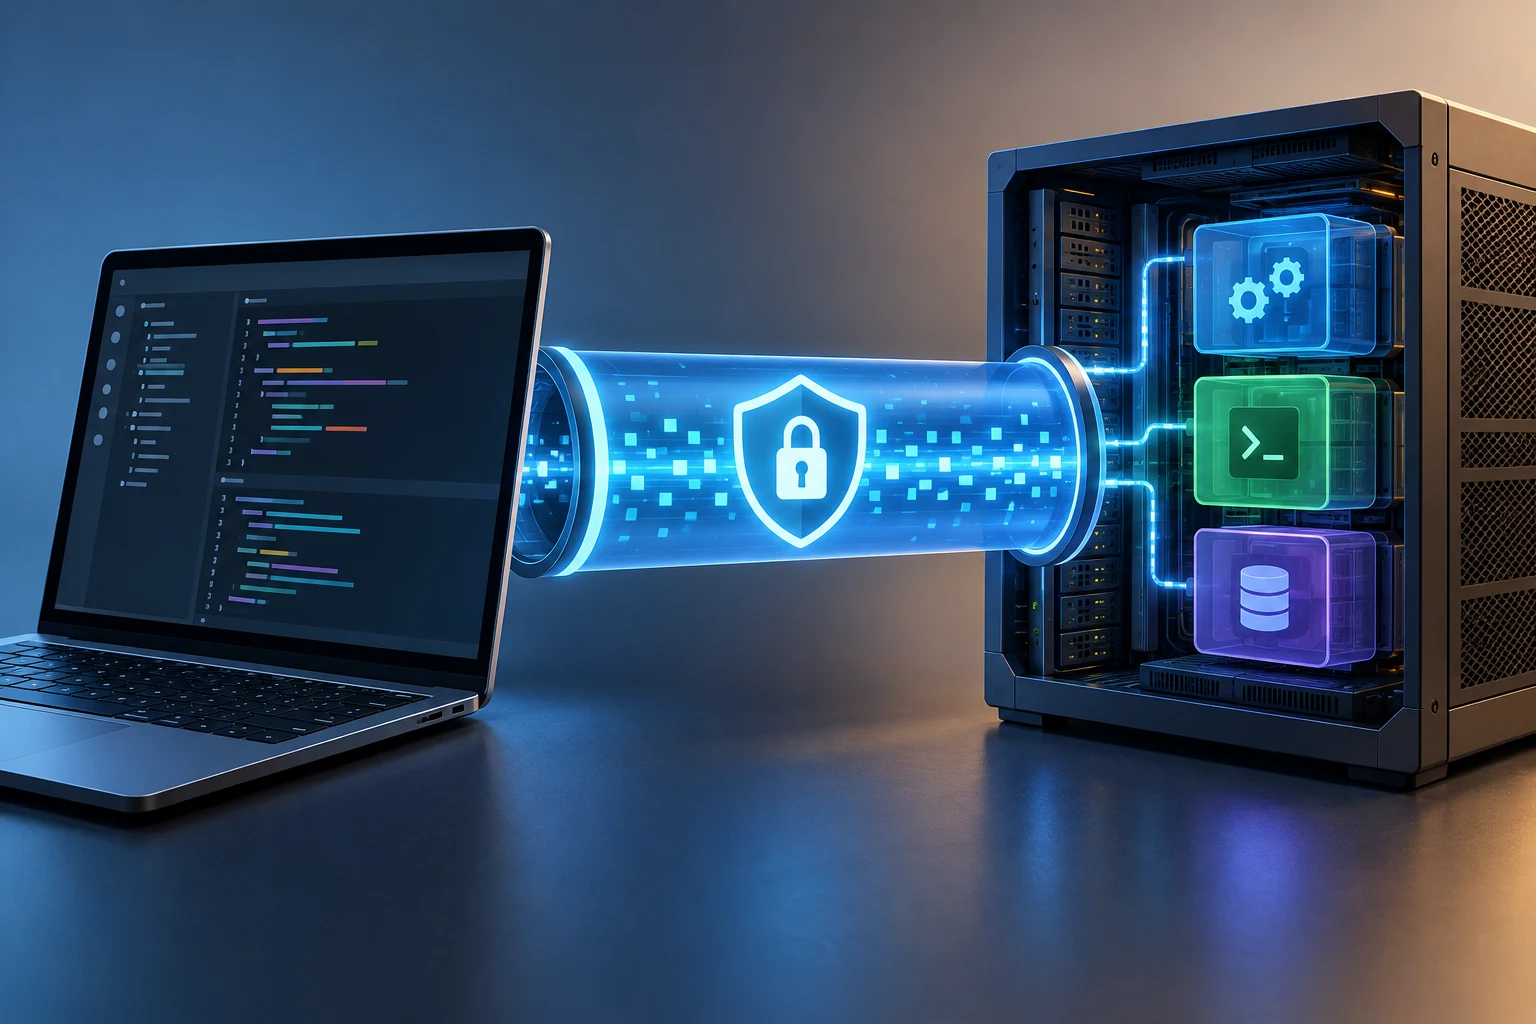
方案将本地服务通过 SSH 隧道连接到远端,再由 nginx 接收浏览器请求。浏览器到代理的 TLS 连接与代理后面的 SSH 隧道分别承担保护作用。域名、证书和转发映射共同组成可访问入口,而不是只运行一个 SSH 命令就完成全部产品体验。
文章还讨论了带有效期的签名访问方式。它能为临时预览增加一道入口限制,但 URL 本身仍可能成为访问凭证:分享出去、进入浏览历史或日志,都意味着需要按凭证来管理它。临时性不能自动证明访问边界可靠。

本地预览常被当成低风险服务,因为最初只在开发者电脑上运行。一旦入口能从公网访问,调试页面、测试数据和管理操作也可能随之暴露。团队需要明确开放的是哪个应用,以及它有没有自己的身份校验。
自托管把账单和控制权搬回团队,也把证书轮换、代理更新、访问记录与撤销流程搬了回来。对于已有服务器维护能力的团队,这可能是合理交换;对只想发一个演示链接的人,维护工作可能超过省下的订阅费。
OC 判断,这份文章展示的是一种可理解的组合方式,而不是自动获得生产级保障的成品。好的预览流程应该让开发者容易查看当前开放的服务、关闭入口并撤销访问,而不只让第一次连接足够方便。
关键事实
- 组成:SSH 远程转发、nginx、域名与 TLS 配置。
- 访问:作者讨论带有效期的签名入口。
- 边界:隧道加密不替代应用授权与服务器维护。
OC 判断
自托管的收益要和责任一起计算。临时预览最需要明确结束条件:服务停止、链接失效和访问撤销应当都容易确认。
为什么重要
- 对开发者:开放入口前核对调试功能和数据可见范围。
- 对企业:把预览服务纳入服务器维护与凭证生命周期。
- 对用户:演示链接有有效期,也仍应按访问权限谨慎分享。

评论
围绕这篇文章补充信息、提出问题或分享观察。